Le bandeau de cookies est devenu familier à tous les internautes. Pour les entreprises, il cache pourtant des enjeux importants : respecter la loi, préserver la confiance des visiteurs et continuer à disposer de données fiables pour piloter son marketing.
Dans le même temps, la collecte de données évolue. Les navigateurs limitent les cookies tiers, les visiteurs refusent plus souvent le suivi, et les entreprises misent davantage sur les données qu’elles collectent elles-mêmes, dites first party. Ce guide fait le point sur les règles à respecter et sur la manière de bâtir une stratégie de données durable.
Ce guide présente les principes généraux applicables en France. Il ne remplace pas l’avis d’un juriste ou d’un délégué à la protection des données pour une situation particulière.
Qu’est-ce qu’un cookie ?
Un cookie est un petit fichier déposé sur l’appareil d’un internaute lorsqu’il visite un site. Il permet de stocker des informations : un panier d’achat, une préférence de langue, un identifiant de connexion, ou un identifiant de suivi.
Au sens de la réglementation, la notion est plus large : on parle de traceurs. Elle couvre aussi les pixels, les identifiants publicitaires des téléphones, les techniques de stockage local du navigateur et l’empreinte numérique (fingerprinting). Les règles sont les mêmes pour tous.
Cookies propriétaires et cookies tiers
| Type | Déposé par | Exemple | Usage typique |
|---|---|---|---|
| Cookie propriétaire (first party) | Le site visité lui-même | Le cookie qui garde votre panier sur une boutique | Fonctionnement, préférences, mesure d’audience du site |
| Cookie tiers (third party) | Un autre domaine que le site visité | Le cookie d’une régie publicitaire présent sur de nombreux sites | Suivi d’un internaute d’un site à l’autre, publicité ciblée |
Les cookies tiers sont ceux qui posent le plus de questions : ils permettent de suivre un internaute sur des milliers de sites et de reconstituer ses centres d’intérêt.
Les grandes familles de cookies selon leur finalité
| Finalité | Exemples | Consentement requis ? |
|---|---|---|
| Strictement nécessaires | Panier, authentification, sécurité, mémorisation du choix de cookies | Non |
| Mesure d’audience | Statistiques de fréquentation | Oui, sauf conditions strictes d’exemption |
| Personnalisation | Recommandations de contenus ou de produits | Oui en général |
| Publicité | Ciblage publicitaire, reciblage, mesure des campagnes | Oui |
| Réseaux sociaux | Boutons de partage, contenus intégrés qui déposent des traceurs | Oui |
Le cadre légal en France
Deux textes s’articulent.
- La directive ePrivacy, transposée à l’article 82 de la loi Informatique et Libertés, encadre le dépôt et la lecture de traceurs sur l’appareil de l’utilisateur. C’est elle qui impose le consentement.
- Le RGPD encadre le traitement des données personnelles collectées : information des personnes, durée de conservation, sécurité, droits d’accès et de suppression, transferts hors de l’Union européenne.
La CNIL a précisé les règles applicables aux cookies dans des lignes directrices et des recommandations publiées en 2020, que tous les sites doivent respecter. Au niveau européen, un projet de simplification du cadre numérique était encore en discussion en 2026 : en attendant son adoption éventuelle, les règles actuelles restent pleinement applicables.
Les règles du consentement
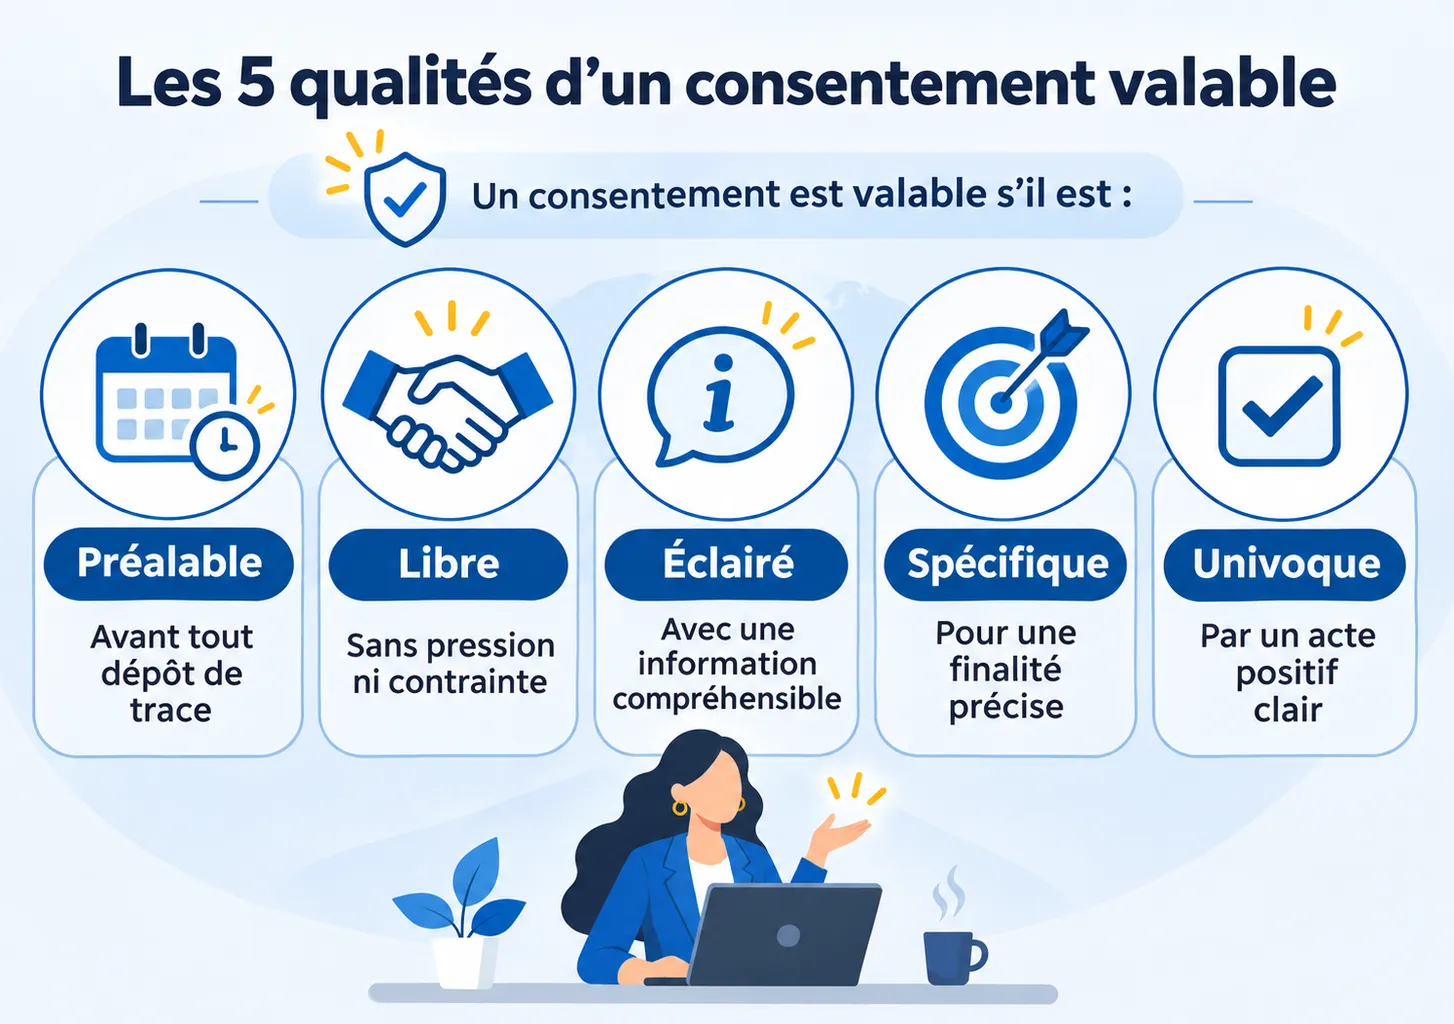
Un consentement libre, éclairé, spécifique et univoque
Pour les cookies qui l’exigent, le consentement doit respecter plusieurs conditions :
- Préalable : aucun cookie soumis à consentement ne doit être déposé avant que l’internaute ait fait son choix.
- Libre : l’internaute doit pouvoir refuser sans être pénalisé dans l’accès au site, sauf cas particuliers encadrés.
- Éclairé : il doit savoir qui dépose les cookies et à quelles fins.
- Spécifique : il doit pouvoir accepter certaines finalités et en refuser d’autres.
- Univoque : le consentement résulte d’un acte clair, comme un clic sur « Accepter ». Poursuivre la navigation ou faire défiler la page ne vaut pas consentement.
Refuser doit être aussi simple qu’accepter
C’est l’un des points sur lesquels la CNIL a sanctionné de nombreuses entreprises. Si le bandeau propose un bouton « Tout accepter » au premier niveau, il doit proposer un bouton « Tout refuser » au même niveau, avec la même visibilité. Un lien discret « Continuer sans accepter » peut aussi convenir s’il est clairement visible.
Pouvoir changer d’avis
L’internaute doit pouvoir retirer son consentement à tout moment, aussi facilement qu’il l’a donné. En pratique, un lien « Gérer mes cookies » accessible en permanence, souvent en pied de page, permet de rouvrir le panneau de choix.
Conserver la preuve et renouveler le choix
Le site doit pouvoir prouver qu’il a recueilli un consentement valable. Il doit aussi mémoriser le choix de l’internaute, y compris le refus, pendant une durée raisonnable, pour ne pas le solliciter à chaque visite. Une durée de six mois est couramment retenue comme repère par la CNIL avant de redemander.
Le bandeau conforme en pratique
- Aucun traceur soumis à consentement déposé avant le choix.
- Boutons « Tout accepter » et « Tout refuser » au même niveau, de même apparence.
- Possibilité de choisir finalité par finalité.
- Liste des partenaires et des finalités accessible.
- Lien permanent pour modifier son choix.
- Choix mémorisé, y compris en cas de refus.
- Politique de cookies claire, à jour, en langage simple.
Une plateforme de gestion du consentement (CMP) automatise la plupart de ces règles. Choisissez-en une qui bloque réellement les traceurs avant consentement, et vérifiez son paramétrage.
La mesure d’audience exemptée de consentement
Certains outils de mesure d’audience peuvent être utilisés sans consentement, à des conditions strictes définies par la CNIL. L’outil doit notamment :
- servir uniquement à mesurer l’audience du site, pour le compte exclusif de l’éditeur ;
- produire uniquement des statistiques anonymes ;
- ne pas permettre de suivre l’internaute sur d’autres sites ;
- ne pas croiser les données avec d’autres traitements ni les transmettre à des tiers ;
- utiliser des traceurs d’une durée de vie limitée, de l’ordre de 13 mois, sans prolongation automatique à chaque visite ;
- conserver les données collectées 25 mois au maximum.
L’internaute doit tout de même être informé et pouvoir s’opposer à cette mesure.
Selon les analyses publiées, Google Analytics ne remplit pas ces conditions dans sa configuration standard, car Google réutilise des données pour son propre compte : il reste soumis au consentement. Certaines solutions alternatives peuvent en revanche être configurées pour entrer dans l’exemption. La CNIL met à disposition une démarche d’auto-évaluation pour les éditeurs de ces outils, mais ne délivre pas de label officiel. Notre page consacrée à Google Analytics 4 détaille ces enjeux.
Les transferts de données hors de l’Union européenne
De nombreux outils marketing sont édités par des entreprises américaines. Les transferts de données personnelles vers les États-Unis reposent aujourd’hui sur le cadre de protection des données UE–États-Unis (Data Privacy Framework), adopté par la Commission européenne en juillet 2023. Les entreprises américaines certifiées peuvent recevoir des données sans garanties supplémentaires.
Ce cadre reste contesté devant la justice. S’il venait à tomber, comme ses prédécesseurs, les entreprises devraient revoir leurs outils ou mettre en place des garanties complémentaires. Il est donc prudent de :
- tenir à jour la liste des outils qui reçoivent des données personnelles et leur localisation ;
- vérifier la certification des prestataires américains ;
- privilégier, quand c’est possible, des solutions hébergées dans l’Union européenne pour les données sensibles.
Les traceurs qu’on oublie souvent
Le site n’est pas seulement composé de vos outils de mesure. De nombreux éléments intégrés déposent eux aussi des traceurs, souvent à l’insu de l’éditeur.
- Les vidéos intégrées depuis une plateforme de partage peuvent déposer des cookies dès l’affichage de la page. Des modes de lecture plus respectueux de la vie privée existent, ou l’on peut afficher la vidéo seulement après le clic du visiteur.
- Les cartes interactives peuvent fonctionner de la même manière.
- Les boutons de partage et les flux de réseaux sociaux intégrés transmettent souvent des données aux plateformes.
- Les pixels publicitaires (Meta, LinkedIn, TikTok, Google Ads) servent à mesurer et cibler les campagnes : ils sont soumis au consentement.
- Les outils de chat, d’enregistrement de sessions ou de tests A/B peuvent aussi relever du consentement selon leur configuration.
- Les polices de caractères et scripts chargés depuis des serveurs tiers transmettent l’adresse IP du visiteur à ces serveurs.
Pour chacun, la question est la même : sert-il au fonctionnement strict du site, ou à une autre finalité ? Dans le second cas, il doit attendre le consentement, ou être remplacé par une solution plus respectueuse.
Les sanctions
La CNIL contrôle régulièrement les sites et sanctionne les manquements, y compris chez de grandes entreprises. En septembre 2025, elle a par exemple infligé une amende de 325 millions d’euros à Google pour des cookies déposés sans consentement valable lors de la création de comptes. Les manquements les plus fréquemment relevés sont :
- des cookies déposés avant tout choix de l’internaute ;
- l’absence de bouton de refus aussi visible que le bouton d’acceptation ;
- des traceurs qui continuent de fonctionner après un refus ;
- une information insuffisante sur les finalités.
Au-delà de l’amende, le risque est aussi réputationnel : une sanction publique entame la confiance des clients.
La fin des cookies tiers : où en est-on ?
Pendant plusieurs années, Google a annoncé la suppression des cookies tiers dans Chrome. Il a finalement changé de cap :
- en avril 2025, Google a renoncé à supprimer les cookies tiers et à afficher une nouvelle demande de choix aux utilisateurs de Chrome ;
- en octobre 2025, il a retiré plusieurs technologies de sa Privacy Sandbox, faute d’adoption suffisante.
Chrome conserve donc les cookies tiers par défaut. Mais Safari, Firefox et Brave les bloquent déjà par défaut, et le refus de consentement prive de toute façon les annonceurs d’une partie de ces données.
Conséquence pratique : les cookies tiers ne sont plus une base fiable pour une stratégie marketing. Une part importante des visiteurs échappe déjà au suivi tiers, que ce soit par leur navigateur ou par leur choix. D’où l’intérêt croissant pour les données first party.
Les données first party : la nouvelle priorité
Les quatre types de données
| Type | Définition | Exemples |
|---|---|---|
| Zero party | Les données que le client vous confie volontairement et explicitement | Préférences déclarées, réponses à un quiz, centres d’intérêt choisis à l’inscription |
| First party | Les données que vous collectez directement auprès de vos clients et visiteurs | Historique d’achats, comportement sur votre site, ouvertures d’e-mails, données CRM |
| Second party | Les données first party d’un partenaire, partagées dans un cadre défini | Données d’un partenaire commercial, dans le respect du RGPD |
| Third party | Les données collectées par des tiers sans relation directe avec vos clients | Segments d’audience achetés auprès de courtiers en données |
Les données zero party et first party ont trois avantages majeurs : elles sont fiables, car issues de vos propres clients ; elles sont conformes quand elles sont collectées dans les règles ; et elles sont durables, car elles ne dépendent ni des navigateurs ni des plateformes publicitaires.
Comment collecter des données first party
Le principe est simple : proposer un échange de valeur. Le client vous confie des informations parce qu’il y trouve un intérêt.
- La création de compte : suivi de commande, historique, commande plus rapide.
- La newsletter : contenus utiles, offres réservées, avant-premières.
- Les contenus à télécharger : guides, livres blancs, modèles, en échange d’une adresse e-mail.
- Les quiz et configurateurs : « quel produit est fait pour vous ? », qui recueillent des préférences.
- Le programme de fidélité : avantages en échange d’un suivi des achats.
- Les webinaires et événements : inscription avec quelques informations professionnelles.
- Les enquêtes de satisfaction : avis et attentes, directement exprimés.
- Les interactions avec le service client : questions, besoins, réclamations.
Centraliser les données
Les données first party n’ont de valeur que si elles sont reliées. Le CRM joue ici un rôle central : il rassemble les contacts, leurs achats, leurs échanges et leurs préférences. Pour les entreprises plus avancées, une plateforme de données clients (CDP) unifie les données issues du site, des applications, du CRM et des outils marketing. Notre page consacrée au choix d’un CRM vous aide à franchir la première étape.
Les bonnes pratiques de collecte
- Ne collecter que ce qui est utile : chaque champ de formulaire supplémentaire fait baisser le taux de remplissage.
- Informer clairement sur l’usage des données, au moment de la collecte.
- Recueillir les consentements nécessaires, par exemple pour la prospection par e-mail auprès des particuliers.
- Permettre de modifier ses préférences et de se désinscrire facilement.
- Fixer des durées de conservation et supprimer les données inutiles.
- Sécuriser les données : accès limités, mots de passe robustes, sauvegardes.
Mesurer malgré les refus de cookies
Les refus de consentement créent des trous dans les statistiques. Plusieurs solutions permettent de les limiter, toujours dans le respect du choix de l’internaute.
Optimiser le bandeau, sans manipuler
Un bandeau clair, sobre et honnête obtient souvent de meilleurs taux d’acceptation qu’un bandeau agressif. Expliquez simplement à quoi servent les cookies. Mais ne cédez pas aux pièges d’interface (dark patterns) : bouton de refus caché, couleurs trompeuses, formulations culpabilisantes. Ils sont sanctionnés.
Utiliser une mesure exemptée
Une solution de mesure d’audience configurée pour respecter les conditions de la CNIL permet d’obtenir des statistiques de fréquentation sur l’ensemble des visiteurs, en complément d’un outil plus riche soumis au consentement.
Le Consent Mode et la modélisation
Google exige depuis mars 2024 l’utilisation de son Consent Mode pour les sites européens qui utilisent ses services publicitaires et de mesure. Il adapte le comportement des balises Google selon le choix du visiteur et modélise une partie des données manquantes. Il ne remplace pas le consentement : il en tient compte.
Le tracking côté serveur
Le tracking côté serveur (server-side) fait transiter les données par un serveur que vous contrôlez avant de les transmettre aux outils. Il améliore la maîtrise des données transmises et la performance du site. Attention : il ne dispense en rien du consentement. Utilisé pour contourner les refus, il serait illégal.
Les données déclaratives et les outils propriétaires
Le CRM, les ventes réelles, les enquêtes et les données de la Search Console ne dépendent pas des cookies. Croisez-les avec vos statistiques pour obtenir une vision plus complète.
Le plan d’action en 8 étapes
- Faites l’inventaire de tous les traceurs présents sur votre site, avec un outil d’audit ou l’aide de votre prestataire.
- Classez-les par finalité et identifiez ceux qui nécessitent un consentement.
- Supprimez les traceurs inutiles, souvent laissés par d’anciens outils ou d’anciennes campagnes.
- Installez ou vérifiez votre CMP : blocage préalable, bouton de refus, choix par finalité.
- Mettez à jour votre politique de cookies et votre politique de confidentialité.
- Envisagez une mesure d’audience exemptée pour disposer de statistiques complètes.
- Construisez votre stratégie first party : newsletter, compte client, contenus à télécharger, CRM.
- Contrôlez régulièrement : chaque nouvel outil ajouté au site peut déposer de nouveaux traceurs.
Les erreurs à éviter
- Déposer des cookies publicitaires dès l’arrivée sur le site, avant tout choix.
- Cacher le bouton de refus ou le rendre plus difficile d’accès.
- Considérer la navigation comme un consentement.
- Oublier les traceurs des contenus intégrés : vidéos, cartes, boutons de réseaux sociaux.
- Croire qu’un outil installé « par défaut » est conforme sans vérifier son paramétrage.
- Collecter des données sans savoir à quoi elles serviront.
- Garder indéfiniment des fichiers de contacts inactifs.
- Utiliser le tracking côté serveur pour contourner un refus.
Le petit lexique
| Terme | Définition |
|---|---|
| Traceur | Tout dispositif qui stocke ou lit des informations sur l’appareil de l’internaute : cookie, pixel, identifiant, empreinte |
| CMP | La plateforme de gestion du consentement, qui affiche le bandeau et applique les choix |
| Consent Mode | Le dispositif de Google qui adapte ses balises au choix de consentement du visiteur |
| Tracking côté serveur | La collecte de données via un serveur contrôlé par l’éditeur avant envoi aux outils |
| CDP | La plateforme de données clients, qui unifie les données issues de plusieurs sources |
| DPO | Le délégué à la protection des données, référent RGPD de l’organisation |
FAQ
Faut-il un bandeau de cookies sur tous les sites ?
Seulement si le site utilise des traceurs soumis à consentement. Un site qui n’utilise que des cookies strictement nécessaires et une mesure d’audience exemptée n’a pas besoin de demander le consentement, mais doit tout de même informer les visiteurs.
Combien de temps un cookie peut-il être conservé ?
Pour la mesure d’audience exemptée, la CNIL recommande une durée de vie des traceurs de l’ordre de 13 mois, et une conservation des données de 25 mois au maximum. Pour les autres cookies, la durée doit être proportionnée à la finalité.
Les cookies tiers vont-ils disparaître ?
Google a renoncé en 2025 à les supprimer de Chrome. En revanche, Safari et Firefox les bloquent déjà par défaut, et les refus de consentement limitent leur usage. Ils ne sont plus une base fiable pour le marketing.
Qu’est-ce que la donnée first party ?
Ce sont les données qu’une entreprise collecte directement auprès de ses clients et visiteurs, sur ses propres canaux : site, application, CRM, magasin, service client.
Google Analytics nécessite-t-il un consentement ?
Oui, dans sa configuration standard, car il ne remplit pas les conditions de l’exemption définies par la CNIL. Le Consent Mode de Google permet d’adapter la mesure au choix du visiteur, sans dispenser de ce consentement.
Pour aller plus loin
Les données first party sont le carburant du data-driven marketing : découvrez comment les exploiter sur notre page dédiée. Pour les centraliser, consultez notre guide pour choisir un CRM, et pour les activer automatiquement, notre page sur le marketing automation. Pour une vue d’ensemble, revenez à notre page sur la data.
Sources
- Cookies : solutions pour les outils de mesure d’audience, CNIL
- Google Analytics 4 et RGPD, Leto, guide consulté en octobre 2026
- Google Chrome: Cookie deprecation explained, Stape